


Hình ảnh nhận diện báo cáo Threat Debrief của Bitdefender
Các nhóm mã độc tống tiền (Ransomware) đang thay đổi phương thức hoạt động khi bắt đầu tận dụng trí tuệ nhân tạo (AI) để hỗ trợ do thám, viết mã và tự động hóa một số công đoạn tấn công. Tuy nhiên, một nhóm mới nổi mang tên N0n lại gây chú ý theo cách khác: chính những sai sót trong bảo mật máy chủ đã khiến hoạt động của nhóm bị các chuyên gia an ninh mạng phát hiện.
Thông tin được Bitdefender công bố trong báo cáo Threat Debrief tháng 11/2026, phản ánh những thay đổi đáng chú ý trong hệ sinh thái tội phạm mạng.
|
100+
Nạn nhân N0n tuyên bố
|
20+
Mục tiêu thực tế ước tính
|
7.000 USD
Chi phí AI được báo cáo
|
Số liệu theo phân tích của Bitdefender về hoạt động của nhóm N0n.
Theo Bitdefender, N0n bắt đầu xuất hiện vào khoảng giữa tháng 9/2026 và nhanh chóng quảng bá hoạt động thông qua một trang web chuyên đăng tải thông tin về các tổ chức bị tấn công.
Nhóm này tuyên bố có hơn 100 nạn nhân, được chia thành nhiều trạng thái như đang xử lý, bị lộ dữ liệu hoặc đã công khai thông tin.
Tuy nhiên, các nhà nghiên cứu phát hiện máy chủ Python của N0n được để mở trên Internet, cho phép người truy cập xem cấu trúc thư mục và nhiều dữ liệu bên trong.
Từ những thông tin thu thập được, Bitdefender nhận định quy mô thực tế của nhóm nhỏ hơn đáng kể so với những gì N0n tuyên bố. Dữ liệu máy chủ cho thấy nhóm chỉ nhắm đến hơn 20 nạn nhân, thay vì con số hơn 100 được quảng bá.
Sự việc cho thấy ngay cả những nhóm tội phạm mạng sử dụng công cụ hiện đại vẫn có thể mắc sai lầm nghiêm trọng trong quá trình bảo vệ hạ tầng của chính mình.
Máy chủ Python bị mở công khai đã để lộ cấu trúc thư mục và dữ liệu nội bộ. Đây là ví dụ cho thấy cấu hình sai hoặc thiếu kiểm soát truy cập có thể khiến chính hạ tầng của kẻ tấn công trở thành nguồn thông tin phục vụ điều tra.
Một chi tiết đáng chú ý là N0n sử dụng nền tảng AI mã nguồn mở OpenCode để quản lý các mô hình AI và hỗ trợ viết những đoạn mã phục vụ hoạt động tấn công.
Theo báo cáo, nhóm đã đầu tư hơn 7.000 USD vào công nghệ AI tạo sinh để hỗ trợ xây dựng các tập lệnh phục vụ công việc quét và thu thập thông tin mục tiêu.
Điều này cho thấy AI có thể giúp những nhóm tội phạm mạng ít kinh nghiệm tự động hóa một số công việc kỹ thuật vốn đòi hỏi kiến thức chuyên môn.
Được sử dụng để quản lý mô hình AI, hỗ trợ viết mã và xây dựng các tập lệnh phục vụ hoạt động quét, do thám và thu thập thông tin mục tiêu.
Tuy nhiên, cần phân biệt rõ: AI trong trường hợp này là công cụ hỗ trợ hoạt động của tin tặc, không đồng nghĩa với việc ransomware đã có khả năng tự vận hành hoàn toàn mà không cần con người.
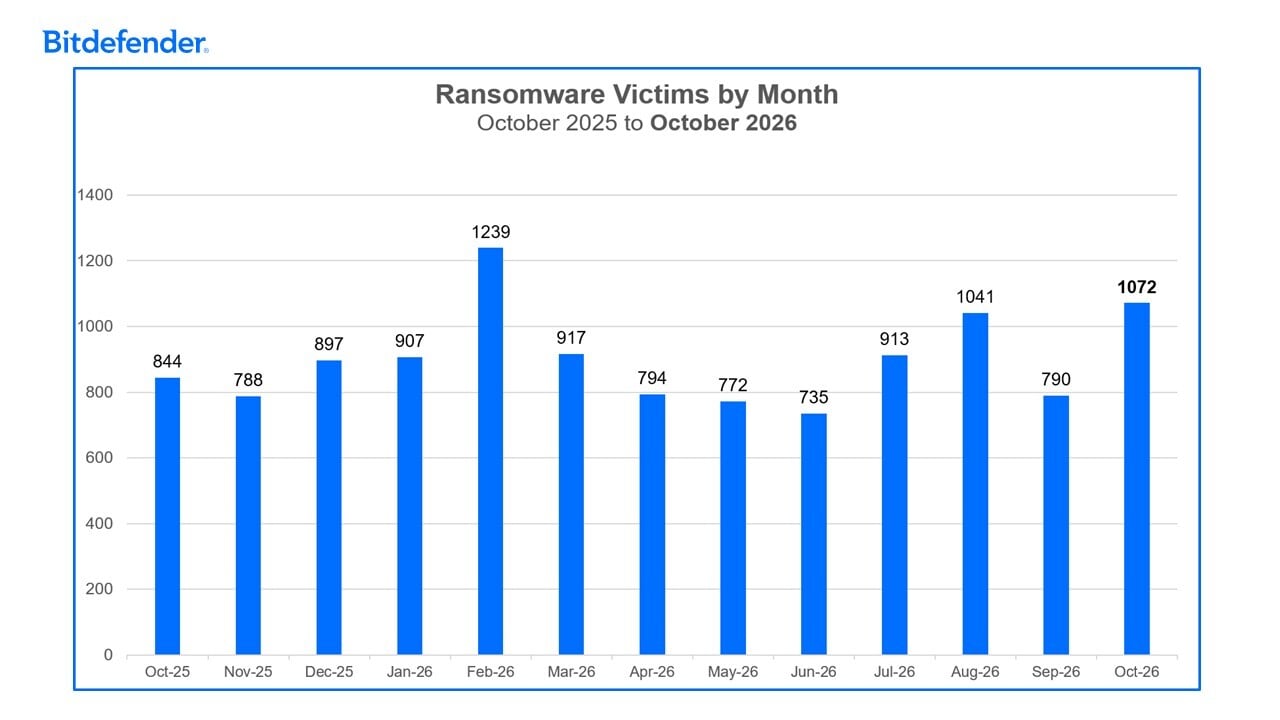
Trong báo cáo tháng 11, Bitdefender ghi nhận 1.072 nạn nhân ransomware được các nhóm tin tặc tuyên bố trong tháng 10/2026.
Tuy nhiên, con số này có bao gồm 126 trường hợp do N0n công bố nhưng có dấu hiệu không đáng tin cậy. Khi loại trừ dữ liệu đó, số nạn nhân được ghi nhận còn 946 trường hợp.
Đây là điểm quan trọng khi phân tích các báo cáo ransomware: thông tin xuất hiện trên trang rò rỉ dữ liệu của tin tặc không đồng nghĩa với việc mọi cuộc tấn công đều đã được xác nhận độc lập.
Một số nhóm có thể đăng trùng nạn nhân, phóng đại số lượng dữ liệu đánh cắp hoặc đưa ra tuyên bố chưa có bằng chứng xác thực.
Ngoài N0n, báo cáo của Bitdefender cũng đề cập đến một số nhóm hoạt động nổi bật:
| Nhóm | Hoạt động đáng chú ý |
|---|---|
| The Gentlemen | Tiếp tục xuất hiện trong các báo cáo về nạn nhân ransomware. |
| Qilin | Nhắm đến nhiều lĩnh vực, bao gồm cả tổ chức chính phủ. |
| Akira | Tiếp tục hoạt động trong hệ sinh thái ransomware. |
| Booba Team | Tuyên bố nhắm đến nhiều tổ chức chính phủ. |
| BYOD | Xuất hiện trong các chiến dịch tấn công tổ chức thuộc nhiều lĩnh vực. |
Đáng chú ý, Bitdefender ghi nhận hơn 17 thương hiệu ransomware mới xuất hiện trong hai tháng gần đây. Nguyên nhân có thể liên quan đến việc các nhóm cũ bị triệt phá, mâu thuẫn giữa những thành viên liên kết hoặc sự hình thành của các nhóm tội phạm mới.
Ransomware không chỉ gây gián đoạn hoạt động máy tính mà còn có thể khiến doanh nghiệp mất quyền truy cập vào dữ liệu quan trọng. Nhiều nhóm hiện nay sử dụng hình thức tống tiền kép: vừa mã hóa dữ liệu, vừa đánh cắp thông tin để đe dọa công khai.
Đối với bộ phận IT, một số biện pháp cần được ưu tiên:
Cần nhanh chóng cô lập thiết bị bị ảnh hưởng khỏi mạng, bảo vệ hệ thống sao lưu và lưu giữ bằng chứng phục vụ điều tra. Tránh tự ý xóa dữ liệu hoặc cài đặt lại hệ thống trước khi đánh giá phạm vi sự cố.
Sự xuất hiện của N0n cho thấy ranh giới kỹ thuật để tham gia vào hoạt động tội phạm mạng đang thay đổi. Các công cụ AI có thể giúp tự động hóa một số công việc, trong khi mô hình Ransomware-as-a-Service cho phép nhiều nhóm sử dụng chung nền tảng và dịch vụ tấn công.
Dù vậy, những sai sót trong vận hành và bảo mật vẫn có thể khiến chính tin tặc bị lộ thông tin.
Đối với doanh nghiệp, bài học quan trọng không chỉ là cài đặt phần mềm diệt virus mà còn phải xây dựng hệ thống phòng thủ nhiều lớp, quản lý quyền truy cập và chuẩn bị phương án khôi phục dữ liệu khi sự cố xảy ra.
Nguồn tin: Bitdefender Threat Debrief – tháng 11/2026.
Báo cáo chính thức: Bitdefender Threat Debrief | November 2026
Chủ đề phân tích: N0n Ransomware Uses AI and Victim Inflation to Rise to the Top


Bản Quyền Thuộc Về Công Ty TNHH MỘT THÀNH VIÊN ĐỨC LAN | © 2003 DUCLAN GROUP | https://duclan.vn | https://mayvanphongduclan.com


Bài viết liên quan
Oracle phát hành 655 bản vá bảo mật tháng 11/2026: Java xuất hiện lỗ hổng có thể bị khai thác từ xa
PostgreSQL phát hành bản cập nhật bảo mật lớn: Vá 52 lỗ hổng và hơn 140 lỗi hệ thống
Microsoft phát hành bản cập nhật Windows 11 tháng 11/2026: Sửa lỗi máy in, âm thanh và tăng cường bảo mật
AMD xác nhận lỗi driver Radeon ghi dữ liệu liên tục: Nguy cơ ảnh hưởng tuổi thọ SSD